
- Cómo saber si la contraseña del Wi-Fi es segura
- Router de viaje: lo que he aprendido tras usar el ASUS RT-AX50 Go en hoteles y apartamentos
Conectarte al Wi-Fi del hotel es cómodo, pero expone parte de tu actividad digital. El cifrado protege tus contraseñas y mensajes, aunque la administración de la red puede registrar metadatos, dominios visitados y los datos que facilitas en el portal cautivo. Te explicamos qué información queda a la vista y qué puedes hacer para navegar con más privacidad durante tus viajes.
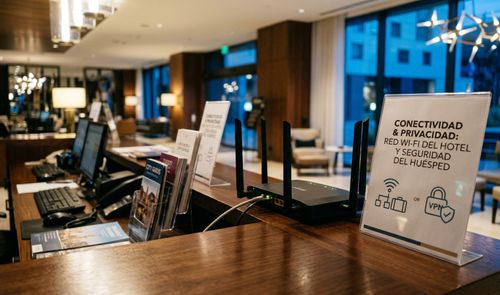
Al registrarte en la red de un alojamiento, tu dispositivo se conecta directamente a los routers y puntos de acceso del establecimiento. Esa infraestructura funciona como puerta de entrada a internet y, por su posición, puede inspeccionar parte del tráfico que circula por ella. Hay, eso sí, una diferencia enorme entre saber que tu móvil abrió Instagram y leer el mensaje privado que acabas de enviar.
Qué puede ver el hotel si usas su Wi-Fi
El hotel ve que tu dispositivo se conecta, cuánto tráfico genera y, en muchos casos, a qué dominios accedes, pero no puede leer el contenido cifrado de esas conexiones. La clave está en separar el contenido de tus comunicaciones de los metadatos que las acompañan.
El administrador de la red tiene una visión general de tu actividad, aunque el cifrado moderno le impide acceder a lo que escribes o descargas. Cualquier red gestionada de forma profesional registra información técnica básica de cada cliente que se autentica: tu dispositivo expone su dirección MAC, el nombre de fábrica y la dirección IP interna que le asigna el router.
El sistema anota también las horas exactas de conexión, la duración de la sesión y el volumen total de tráfico consumido. Con esos metadatos, el hotel puede deducir qué tipo de dispositivo usas y construir un perfil de consumo. Aunque el tráfico vaya cifrado, puede inferir a qué servicios te conectas a través de las consultas DNS: cuando tu móvil necesita resolver una dirección web, envía una petición al servidor de nombres de dominio de la red.
El cifrado HTTPS limita lo que el hotel puede leer
El protocolo HTTPS es tu principal aliado en una red pública. Cuando navegas bajo este estándar, tus contraseñas, formularios, correos y mensajes viajan cifrados entre tu dispositivo y el servidor de destino, así que si el hotel intentara interceptar el paquete solo vería una secuencia de caracteres ilegible.
La mayoría de servicios web y aplicaciones móviles usan HTTPS por defecto, así que el contenido sensible viaja protegido. Para comprobarlo basta con fijarte en el candado que aparece junto a la barra de direcciones del navegador. El cifrado, sin embargo, tiene límites: no oculta que te conectas a un servicio concreto ni el volumen de datos que transfieres, de modo que el hotel sigue sabiendo que estás viendo un vídeo en alta definición, aunque no pueda reproducirlo. Saber el dominio no equivale a ver la página ni lo que escribes en ella. Este cifrado también frustra los llamados ataques de intermediario (Man-in-the-Middle), en los que alguien intenta colocarse entre tu dispositivo y el servidor para interceptar o modificar lo que envías: si la conexión usa HTTPS correctamente, solo obtiene un flujo de datos cifrado que no puede leer ni alterar sin que tu navegador muestre un aviso de certificado no válido.
Qué datos pide el portal cautivo
Antes de navegar, el hotel suele exigir pasar por un portal cautivo, la pantalla donde recoge la mayor parte de tu información personal. Habitualmente pide tu apellido, el número de habitación, tu correo electrónico o que marques una casilla aceptando sus condiciones de uso. Al introducir esos datos vinculas tu identidad real como huésped con la dirección MAC y la actividad de tu dispositivo.
Conviene leer la política de privacidad antes de aceptar. Bajo el Reglamento General de Protección de Datos, el hotel actúa como responsable del tratamiento y debe informarte de cómo conservará y usará esos registros de conexión. El riesgo de que otro huésped espíe tu actividad depende de si la red aplica aislamiento de clientes: con esta función activada, los dispositivos conectados a la misma red Wi-Fi no pueden verse entre sí.
Si el aislamiento falla o no está configurado, otros huéspedes podrían alcanzar tu equipo en la red local, algo especialmente delicado si tienes activada la compartición de archivos o impresoras en tu ordenador. El cifrado HTTPS protege el contenido de tu navegación frente a ataques de intermediario, pero el hotel no puede garantizar por sí solo que la red esté bien aislada, así que la precaución recae también en ti.

Las redes falsas con el nombre del hotel, el riesgo más serio
Un peligro mayor que la propia red del hotel es conectarte a una red falsa que imita su nombre. Un atacante puede crear un punto de acceso casi idéntico al oficial, como «Hotel_Premium_VIP» en lugar de «Hotel Premium VIP». Si caes en la trampa, controla todo tu tráfico y puede leer datos no cifrados o instalarte certificados maliciosos.
Pregunta siempre en recepción el nombre exacto de la red oficial. Si ves varias redes con nombres muy parecidos, o el portal cautivo te pide instalar un perfil de configuración, no continúes; si tu dispositivo muestra un aviso de certificado no válido al entrar en una web habitual, cierra la pestaña de inmediato. El riesgo se dispara si llevas activada la conexión automática a redes conocidas: en cuanto tu móvil detecta un nombre que ya tiene memorizado, se une a ella sin pedirte confirmación, aunque sea la réplica del atacante y no la del hotel. Desactivar esa opción y elegir la red manualmente cada vez reduce buena parte del riesgo de caer en una red gemela.
Cómo proteger tu privacidad en el Wi-Fi de un hotel
Contratar y usar una VPN es la medida más efectiva para blindar tu privacidad en la red de un hotel. Una red privada virtual cifra todo el tráfico entre tu dispositivo y el servidor de la VPN, de modo que el hotel ya no ve los dominios que visitas ni tus consultas DNS: solo detecta que tu dispositivo consume datos hacia una IP externa asociada a un servicio VPN. Puedes usar opciones como NordVPN, Proton VPN o Surfshark.
Esto traslada la confianza a otro actor: ahora es el proveedor de la VPN quien podría ver tu actividad, así que resulta clave elegir uno con política de no registros verificada. Algunas redes corporativas o de hoteles de negocios bloquean los puertos de VPN, aunque la mayoría de proveedores ofrece protocolos ofuscados para sortear esas restricciones.
Activar una dirección MAC privada en los ajustes del móvil antes de viajar y desactivar la conexión automática a redes abiertas reduce buena parte de la exposición. Apagar el Wi-Fi cuando no lo uses y reservar tus datos móviles para las operaciones bancarias evita que esa información financiera pase en algún momento por los routers del alojamiento.